O que muda no Scion
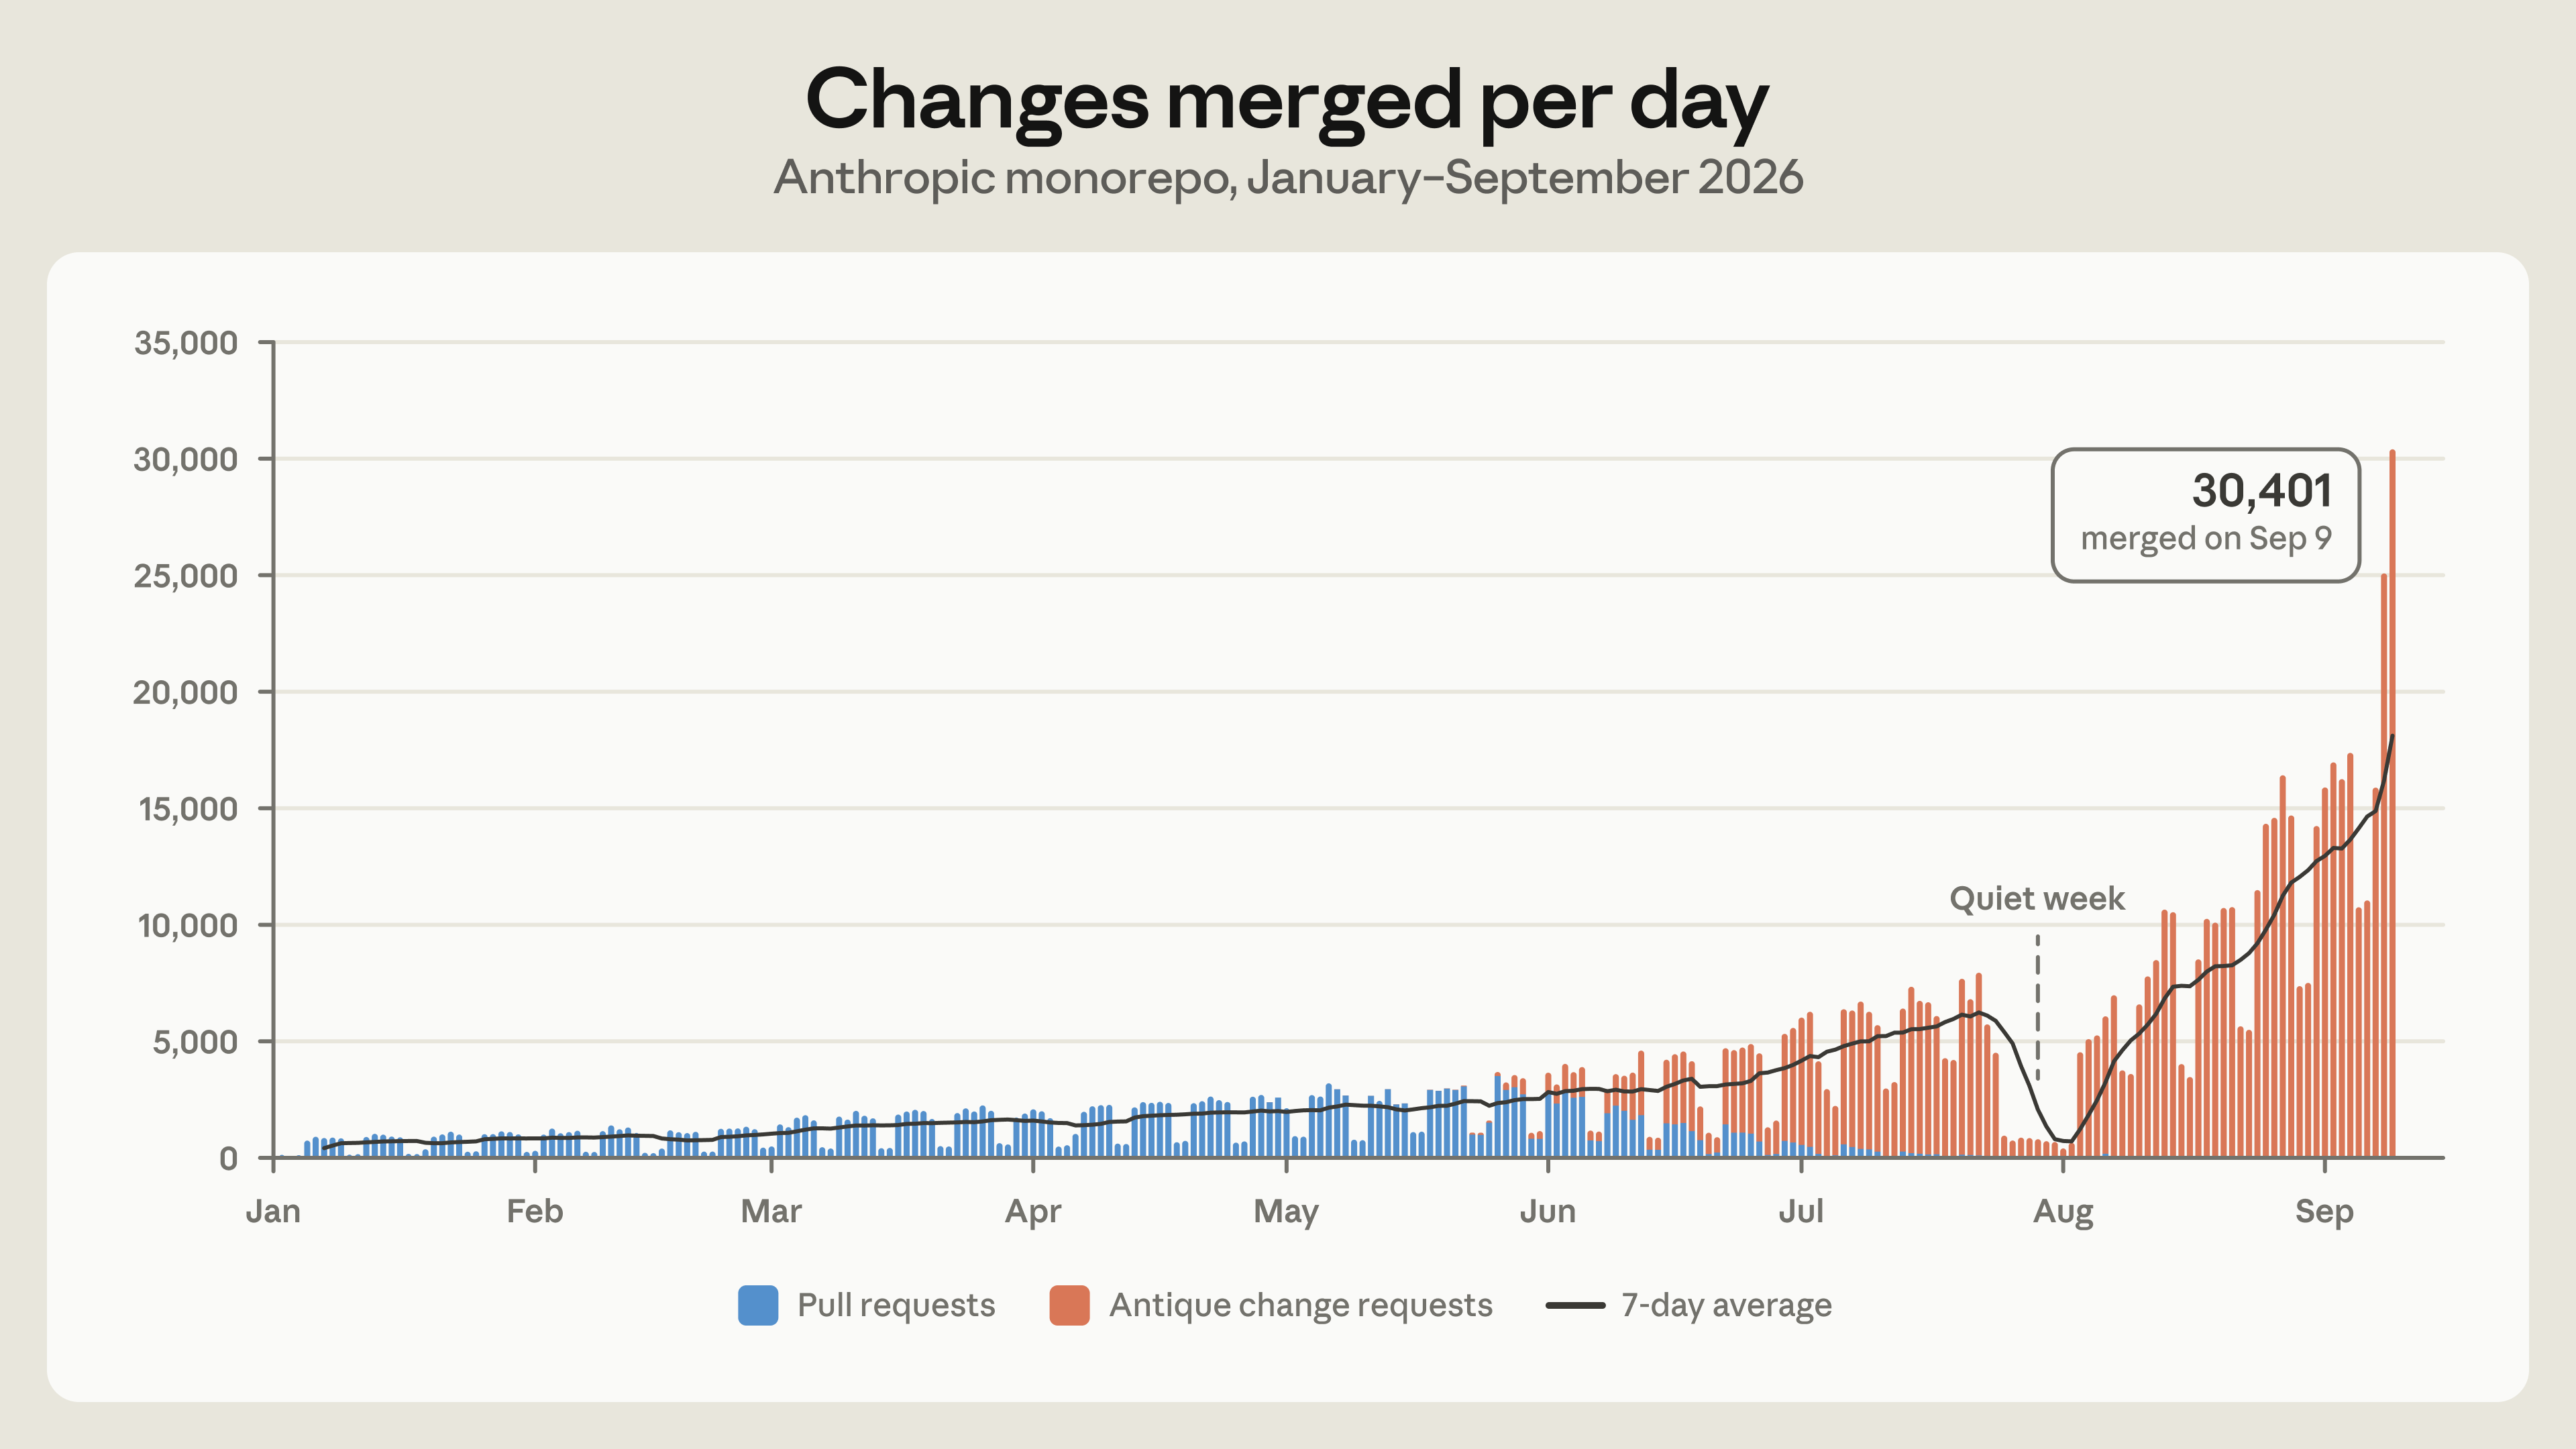
A Anthropic publicou o desenho do Scion, seu sistema interno de controle de versão. A empresa passou de aproximadamente 2.500 mudanças integradas por dia, em maio de 2026, para mais de 30 mil em setembro. O monorepo principal tinha quase 100 GB de histórico, e CI, ambientes de agentes e jobs de pesquisa faziam cerca de 25 milhões de checkouts por dia.
Nesse tamanho, o Git deixa de ser uma ferramenta de desenvolvedor. Ele vira infraestrutura de identidade, permissão, auditoria e recuperação. O Scion foi desenhado para agentes e jobs sempre online, não para pessoas carregando um clone completo e trabalhando offline.
Um repositório empresarial próprio, isolado e com controle explícito de identidade é mais seguro contra exposição e acesso indevido do que um repositório compartilhado com fronteira mais ampla.
O que muda no Scion
No Git, cada clone é uma cópia capaz de ler histórico, calcular diferenças e trabalhar offline. No Scion, o servidor cria commits, merges e rebases. O cliente mantém arquivos de trabalho e um cache limitado; consultas como blame, histórico e merge base ficam disponíveis por API.
Isso reduz a superfície de cópias completas. Também centraliza a responsabilidade: a organização consegue aplicar permissões no repositório e em diretórios individuais, além de definir aprovações conforme o significado da alteração. Um agente pode editar uma área sem ganhar automaticamente acesso ao restante do monorepo.
A própria Anthropic restringe o alcance da solução. Scion não é substituto geral do Git; faz sentido para monorepos enormes, com dezenas de milhares de engenheiros ou enxames de agentes.
A escala aparece nos gráficos
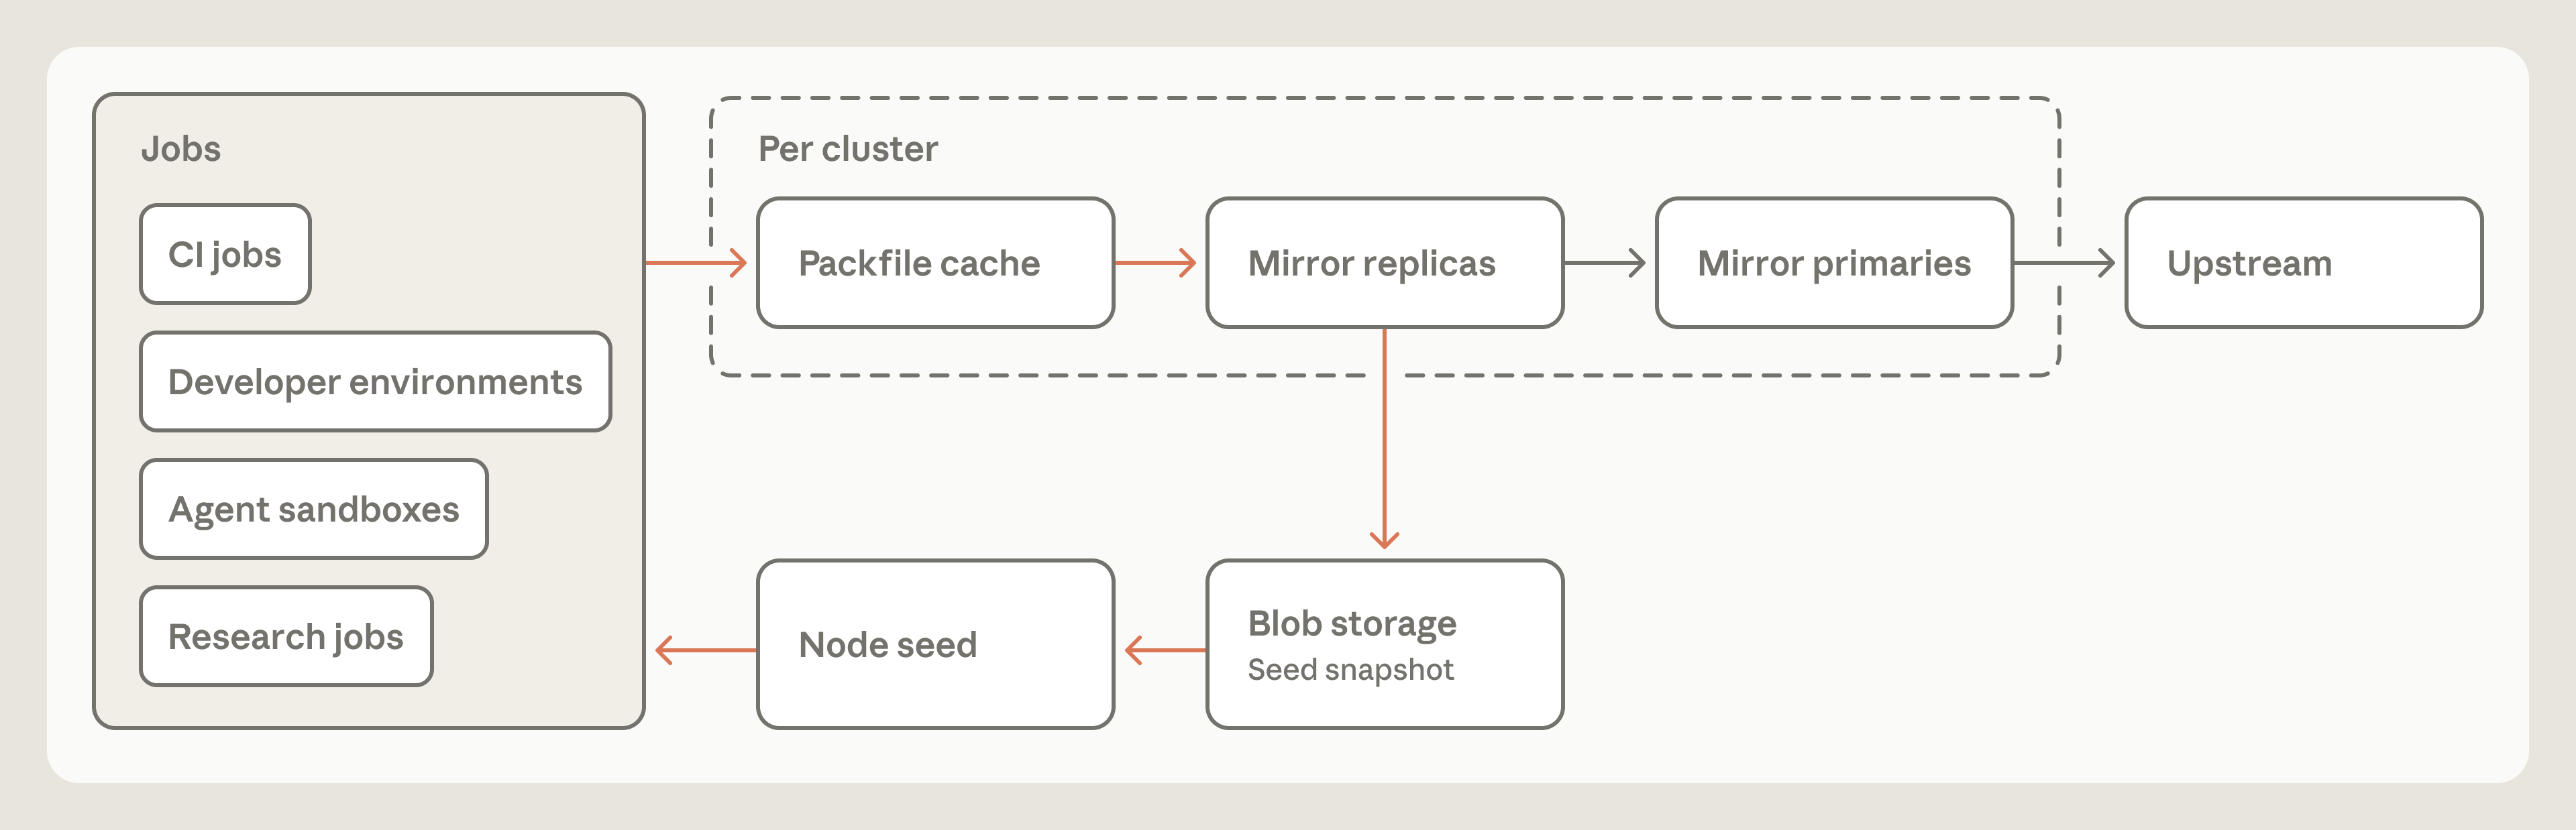
O primeiro gráfico oficial mostra pull requests e solicitações de alteração do Antique crescendo durante o ano, até um pico de 30.401 mudanças integradas em 9 de setembro. O segundo mostra a arquitetura de jobs, caches, réplicas, armazenamento de blobs e upstream que sustenta esse volume.
Os números são medições da Anthropic, não uma avaliação independente de produtividade ou segurança. Ainda assim, respondem a uma pergunta operacional: quando a taxa de escrita cresce dez vezes, a arquitetura de controle precisa mudar junto. Um servidor que apenas recebe pushes não resolve isso; é preciso controlar origem, escopo, revisão e caminho até produção.
Por que o controle de acesso é o centro
Um ambiente empresarial próprio, isolado e administrado pela organização pode ser mais seguro contra exposição e acesso indevido do que um repositório compartilhado com permissões mais amplas. O ganho vem da fronteira de confiança, não do nome da ferramenta.
O sistema precisa definir quem entra, quais diretórios cada identidade pode ler, quem pode escrever, quem aprova e como o acesso é revogado. A centralização permite auditar operações e impedir que um cliente carregue uma cópia inteira de código sensível.
O critério é observável: uma identidade autorizada para uma área deve continuar impedida de ler ou modificar outra; caches precisam respeitar revogações; cada aprovação deve corresponder ao artefato que chega ao deploy.
Controle central não é exposição ampla
O ambiente mais seguro é o que restringe identidades, diretórios e operações até o menor escopo necessário.
O red team da arquitetura
Quatro fronteiras merecem teste: identidade, cache, composição e recuperação. Um agente com instrução maliciosa atravessa seu diretório autorizado? Objetos permanecem acessíveis depois da revogação? Duas mudanças aprovadas separadamente removem juntas uma proteção? Uma falha regional permite restaurar o histórico sem ampliar permissões?
A Anthropic descreve tiering de caches, isolamento de falhas, permissões por diretório, revisão semântica e testes pós-merge e pré-deploy. Também afirma que Scion usa 200 vezes menos CPU e memória que os mirrors anteriores e que o CI ganhou 25% de capacidade. São números divulgados pela empresa, úteis como evidência operacional, não como auditoria independente.
Identidade precisa chegar até o artefato
O sistema deve provar quem acessou, modificou e aprovou cada parte do código, inclusive quando o agente opera por API.
O que empresas menores devem copiar
Não é preciso reconstruir o Git. O aprendizado transferível é separar armazenamento, autorização e execução. Repositórios sensíveis devem ter identidade forte, escopo mínimo, logs de leitura e escrita, revisão proporcional ao risco e recuperação testada.
Uma empresa pode manter Git e ainda aplicar essa lógica. O erro é confundir “privado” com “isolado” ou “commit assinado” com “ambiente seguro”. O controle de versão registra a decisão; a arquitetura define quem podia tomá-la e até onde ela podia chegar.
O Scion responde ao momento em que agentes escrevem código em escala industrial. A mudança não é abandonar o Git. É reconhecer que fonte, identidade, revisão, cache e deploy agora formam o mesmo sistema de segurança.
Fontes
- Anthropic, Redesigning source control at Anthropic
- Gráfico oficial de mudanças integradas
- OWASP, Excessive Agency

Logo da Anthropic e gráficos oficiais tratados para o layout editorial do Korvo. Os números são medições divulgadas pela empresa.